Votre assistant IA peut-il laisser fuiter vos données sans un clic ?
Thibault BeaufortHead of Data & AI chez Keleo
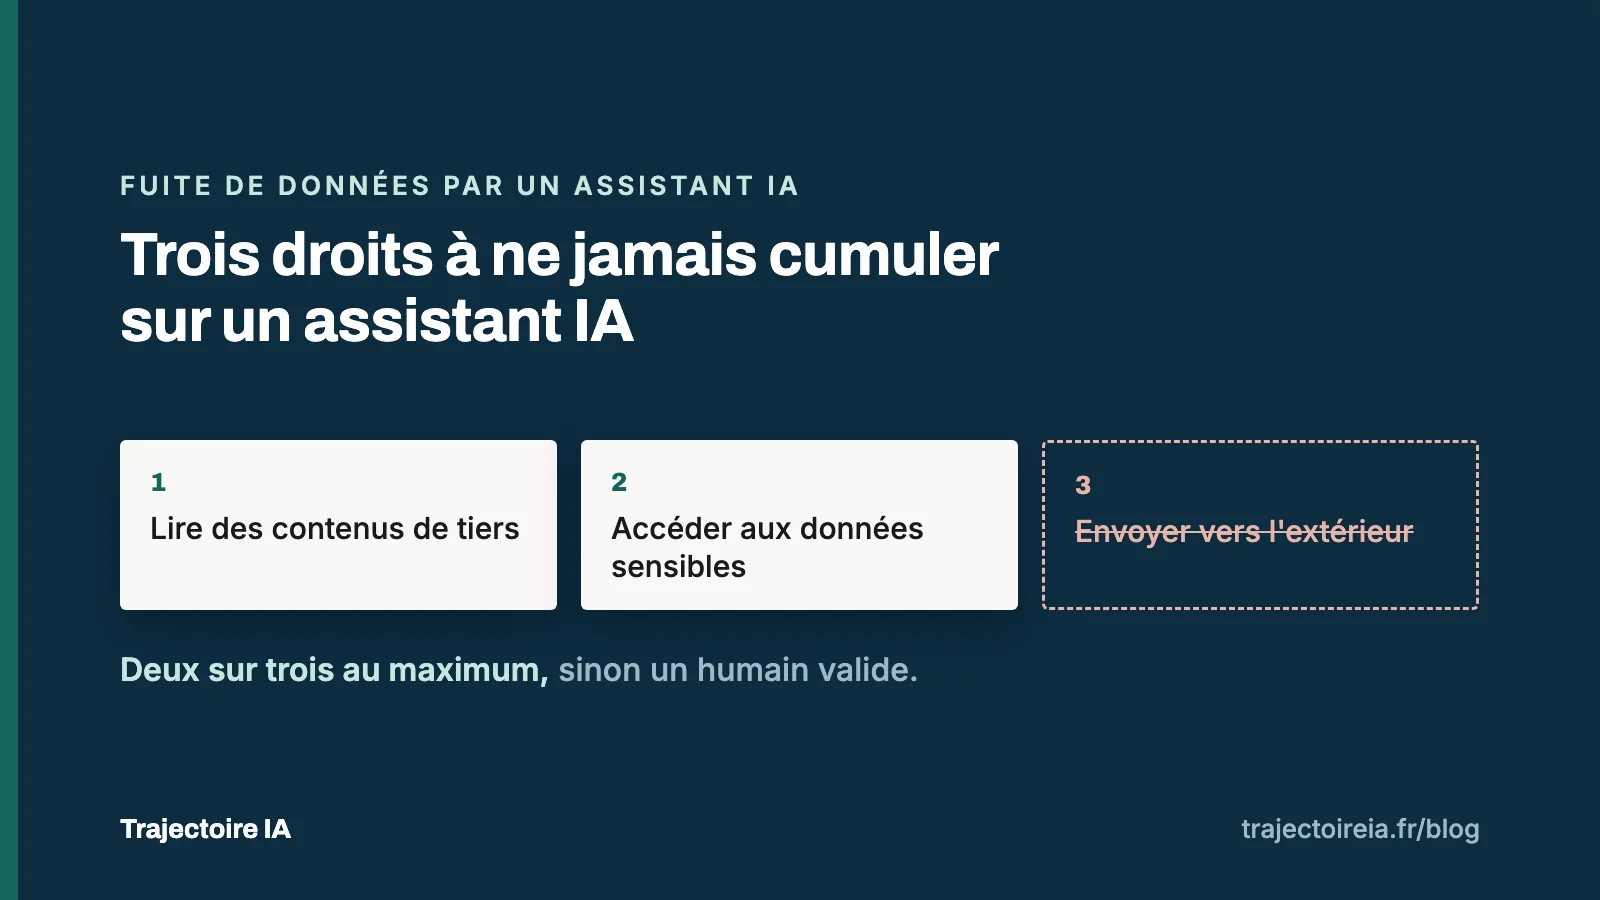
Vous branchez un assistant IA sur la messagerie, les devis ou les CV, et vous lui donnez accès à vos dossiers pour qu'il soit utile. Or chaque document reçu peut contenir une consigne cachée, et personne ne sait empêcher à coup sûr un modèle d'y obéir. Demandez-vous donc ce qu'il peut faire s'il obéit. Une fuite de données demande trois droits réunis : lire des contenus de tiers, accéder à des données sensibles, envoyer quelque chose vers l'extérieur. Retirez-en un, ou mettez un humain dans la boucle, et une injection réussie ne donne plus qu'une réponse fausse. Vous verrez cette grille appliquée à quatre usages courants, puis sept réglages à faire avant la mise en service.
Fuite de données sans un clic
Votre assistant IA lit votre messagerie et connaît vos dossiers. En juin 2025, Microsoft a publié dans Microsoft 365 Copilot une faille notée 9,3 sur 10, déjà corrigée [1]. Un e-mail piégé suffisait à faire sortir des informations, sans que l'utilisateur clique sur quoi que ce soit. Le même enchaînement guette l'assistant que vous branchez sur vos devis ou vos mails fournisseurs. Qu'une phrase cachée tourne à la fuite dépend des droits que vous lui ouvrez. Et ces droits se décident avant la mise en service.
Sommaire
- Un e-mail, zéro clic, des données dehors
- L'image qui emporte vos données
- Trois droits à ne jamais cumuler
- La grille appliquée à vos assistants
- Sept réglages avant d'ouvrir les droits
- Sources
Un e-mail, zéro clic, des données dehors
La faille porte le numéro CVE-2025-32711. Microsoft la décrit comme une injection de commande IA qui permet à un attaquant non autorisé de divulguer des informations sur le réseau [1]. L'attaque a été baptisée EchoLeak [2].
Copilot avait pourtant des protections, et l'attaque les a contournées une à une. Le classifieur d'injection n'a pas reconnu l'e-mail piégé. La suppression des liens dans les réponses ne couvrait pas une syntaxe Markdown peu courante, dite « par référence ». La politique de sécurité de contenu, qui fixe les domaines dont le navigateur peut charger des images, autorisait un proxy de Teams. L'image a donc été chargée automatiquement, sans aucune action de l'utilisateur, et les données sont parties avec elle. Microsoft a déployé le correctif sur ses serveurs, sans action requise des clients [2].
L'OWASP a pris EchoLeak comme exemple du premier risque de son classement des applications à base d'agents, le détournement d'objectif [3].
L'image qui emporte vos données
Le canal de sortie est connu depuis 2023. Si l'interface affiche le Markdown produit par le modèle, le navigateur charge de lui-même chaque image de la réponse. Il suffit que l'adresse de l'image contienne des données pour qu'elles partent vers le serveur désigné. La démonstration avait été faite sur Bing Chat, et Microsoft avait fermé ce canal en juin 2023 en limitant les images aux domaines de Bing [4]. EchoLeak montre qu'une liste de domaines autorisés ne suffit plus dès que l'un d'eux sert de relais.
Pour un assistant interne, une image affichée automatiquement dans une réponse vaut donc une sortie vers l'extérieur, comme un e-mail envoyé. Personne n'a besoin de cliquer. Un lien en est une aussi, dès que quelqu'un le suit.
Trois droits à ne jamais cumuler
La combinaison dangereuse a un nom, la « lethal trifecta ». Elle réunit trois choses : l'accès à des données privées, l'exposition à du contenu non fiable et la capacité de communiquer vers l'extérieur [5]. Quand les trois sont là, un document piégé peut faire sortir des données. Face à EchoLeak, Copilot les avait toutes les trois. Il lisait des e-mails reçus de n'importe qui, il voyait les documents de l'utilisateur, et une image chargée automatiquement lui servait de sortie.
On ne peut pas compter sur le modèle pour refuser la consigne. L'OWASP juge incertain qu'il existe une méthode de prévention infaillible, du fait de la nature stochastique des modèles [6]. Le NIST constate que les mitigations actuelles ne couvrent pas toutes les attaques. Pour lui, les concepteurs peuvent partir du principe que l'injection est possible dès qu'un modèle lit des entrées non fiables [7].
Une règle de conception en découle, la « Rule of Two ». Elle distingue trois propriétés : traiter des entrées non fiables, accéder à des systèmes sensibles ou à des données privées, changer d'état ou communiquer vers l'extérieur. Dans une même session, un agent ne devrait en cumuler que deux. S'il lui faut les trois sans repartir d'un contexte vierge, il ne devrait pas fonctionner en autonomie. Une validation humaine, ou un autre moyen fiable, doit alors le superviser [8].
La grille appliquée à vos assistants
Quatre usages courants, passés à la grille des trois propriétés :
| Usage | Entrées non fiables | Données sensibles | Action ou sortie externe | Lecture |
|---|---|---|---|---|
| Résumé de devis affiché à l'acheteur | Oui | Non | Non | Risque de biais, contenu |
| Comparateur de devis avec accès à l'historique des prix négociés | Oui | Oui | Non (si aucun lien ni image rendus) | Surveiller les sorties |
| Agent qui lit les offres et répond au fournisseur par e-mail | Oui | Oui | Oui | Les trois propriétés : pas d'autonomie |
| Tri de CV avec rejet automatique | Oui | Oui (données personnelles) | Oui (décision) | Idem, validation humaine obligatoire |
Contrairement aux autres parades, cette grille se remplit sans rien savoir du modèle ni de sa façon de réagir à une consigne cachée. Elle porte sur les droits de l'assistant, que fixent les comptes et les connecteurs qu'on lui ouvre. Le comparateur de devis ne devient dangereux que si sa réponse peut sortir par un lien ou une image affichés. C'est cette porte-là qu'il faut fermer.
L'agent qui répond seul au fournisseur perd l'envoi automatique ou l'accès à l'historique des prix, ou bien il passe sous validation humaine. Le tri de CV cumule les trois propriétés dès que le rejet devient automatique. Rejeter est une action, et elle porte sur des données personnelles. L'ANSSI recommande de limiter, voire de proscrire, les actions automatiques déclenchées par des entrées non maîtrisées, comme des données issues d'internet ou de mails [9].
La validation humaine n'est utile que si l'humain lit. Un utilisateur peut confirmer un avertissement sans le regarder [8]. Montrez-lui donc le contenu exact qui va partir, et réservez la confirmation aux actions qui comptent.
Quel modèle résiste le mieux aux injections ? La question n'a pas de réponse stable. Pour chaque nouvel usage, demandez-vous plutôt le pire que ferait l'assistant s'il obéissait à la phrase cachée. Si la réponse est « un résumé faux », la relecture par le métier suffit. Si c'est « un e-mail parti avec nos prix », l'architecture doit changer avant la mise en service. Les protections qui complètent la grille (filtrage, marquage des contenus, classifieurs) feront l'objet d'un prochain article : d'autres publications suivront sur la prompt injection et ses parades.
Sept réglages avant d'ouvrir les droits
- Lister, pour chaque assistant, les contenus de tiers qu'il lit : e-mails, devis, CV, pages web, pièces jointes, sans oublier le texte invisible d'un PDF fournisseur.
- Remplir la grille des trois propriétés ; trois « oui » imposent une supervision humaine.
- Aligner les droits de l'assistant sur ceux de son utilisateur, jamais sur un compte de service à accès large.
- Interdire toute action à effet de bord (envoi, modification, rejet, commande) sans validation humaine du contenu exact.
- Désactiver le rendu automatique des images Markdown et des liens hors liste blanche, toutes syntaxes comprises.
- Traiter chaque domaine autorisé, proxy compris, comme une sortie possible.
- Reposer la question du pire scénario à chaque nouveau connecteur ou nouveau droit.
Le diagnostic Data IA remplit cette grille avant le branchement : il cartographie vos données et vos systèmes, et chiffre chaque cas d'usage avec ses droits et sa part de validation humaine. Comptez 8 jours et 6 000 € HT de reste à charge après l'aide de Bpifrance (40 %). La démarche complète, avec le Diag Stratégie PI, revient à 7 500 à 11 000 € HT.
Sources
- CVE Program, fiche CVE-2025-32711 (CNA : Microsoft), publiée le 11 juin 2025. https://www.cve.org/CVERecord?id=CVE-2025-32711
- Reddy P., Gujral A. S., « EchoLeak: The First Real-World Zero-Click Prompt Injection Exploit in a Production LLM System », arXiv:2509.10540, 6 septembre 2025. https://arxiv.org/abs/2509.10540
- OWASP GenAI Security Project, « OWASP Top 10 for Agentic Applications », 9 décembre 2025. https://genai.owasp.org/2025/12/09/owasp-top-10-for-agentic-applications-the-benchmark-for-agentic-security-in-the-age-of-autonomous-ai/
- Johann Rehberger (Embrace The Red), « Bing Chat: Data Exfiltration Exploit Explained », 18 juin 2023. https://embracethered.com/blog/posts/2023/bing-chat-data-exfiltration-poc-and-fix/
- Simon Willison, « The lethal trifecta for AI agents: private data, untrusted content, and external communication », 16 juin 2025. https://simonwillison.net/2025/Jun/16/the-lethal-trifecta/
- OWASP GenAI Security Project, « LLM01:2025 Prompt Injection », OWASP Top 10 for LLM Applications 2025. https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- NIST, « Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations », NIST AI 100-2 E2025, mars 2025, section 3.4. https://csrc.nist.gov/pubs/ai/100/2/e2025/final
- Meta AI, « Agents Rule of Two: A Practical Approach to AI Agent Security », 31 octobre 2025. https://ai.meta.com/blog/practical-ai-agent-security/
- ANSSI, « Recommandations de sécurité pour un système d'IA générative », ANSSI-PA-102, 29 avril 2024, recommandation R27. https://messervices.cyber.gouv.fr/guides/recommandations-de-securite-pour-un-systeme-dia-generative